Государственный контроль за соблюдением законодательства о персональных данных в России перешел в режим максимальной строгости. Отсутствие регистрации в официальном реестре Роскомнадзора или обработка данных без согласия граждан влечет существенные финансовые санкции по статье 13.11 КоАП РФ, а в случае утечек — миллионные и оборотные штрафы. Эксперты агрегатора FindCert подготовили детальный обзор актуальных штрафных санкций и рисков бизнеса на 2026 год.
1. Классификация правонарушений по статье 13.11 КоАП РФ
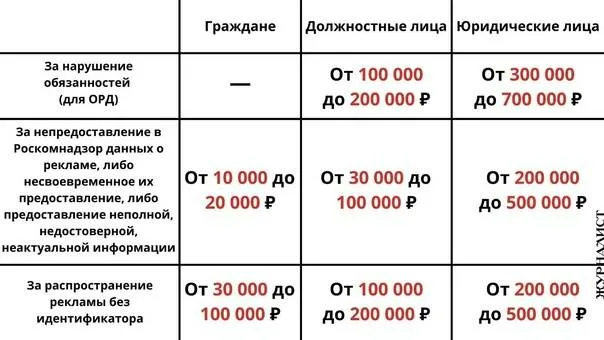
Статья 13.11 КоАП РФ содержит детализированную градацию санкций в зависимости от состава правонарушения:
| Состав правонарушения (часть статьи) | Штраф для ИП | Штраф для юридических лиц | При повторном нарушении |
|---|---|---|---|
| Обработка данных без законных оснований (ч. 1) Сбор данных без уведомления РКН или несовместимый с заявленными целями. |
10 000 – 20 000 руб. | 60 000 – 100 000 руб. | ИП: до 50 000 руб. Юрлица: до 300 000 руб. |
| Обработка данных без согласия (ч. 2) Отсутствие обязательного письменного или квалифицированного электронного согласия. |
20 000 – 40 000 руб. | 300 000 – 700 000 руб. | ИП: до 100 000 руб. Юрлица: до 1 500 000 руб. |
| Отсутствие Политики обработки ПДн (ч. 3) Политика не опубликована на сайте или отсутствует в офисе компании. |
10 000 – 15 000 руб. | 30 000 – 60 000 руб. | — |
| Нарушение локализации баз данных в РФ (ч. 8) Хранение баз данных с ПДн граждан РФ на зарубежных серверах/хостингах. |
500 000 – 1 000 000 руб. | 1 000 000 – 6 000 000 руб. | Юрлица: до 18 000 000 руб. |
2. Оборотные штрафы за утечки персональных данных
В рамках реформы законодательства об ответственности за утечки информации установлена дифференцированная шкала штрафов, привязанная к объему скомпрометированных сведений:
- Утечка от 1 000 до 10 000 записей (субъектов): штраф для компаний от 3 до 5 млн рублей.
- Утечка от 10 000 до 100 000 записей: штраф от 5 до 10 млн рублей.
- Масштабная утечка свыше 100 000 записей: наложение оборотного штрафа в размере от 1% до 3% совокупного годового дохода предприятия (но не менее 15 млн и не более 500 млн рублей).
3. Уголовная ответственность по ст. 272 и 272.1 УК РФ
Для сотрудников компаний и системных администраторов за незаконное использование, передачу, сбор и трансграничную пересылку баз данных, содержащих персональные данные, полученных неправомерным путем, установлена уголовная ответственность вплоть до 10 лет лишения свободы с крупными штрафами.
4. Как исключить риск проверок и штрафов
- Подать электронное уведомление в Роскомнадзор через портал Госуслуг и убедиться в появлении организации в реестре.
- Разместить актуальную Политику обработки ПДн на всех веб-ресурсах компании.
- Перенести базы данных 1С, CRM и почтовые серверы на хостинг и в ЦОД на территории Российской Федерации.
- Утвердить регламент уведомления Роскомнадзора в течение 24 часов в случае любого инцидента безопасности.
FindCert проводит экспресс-аудит рисков по 152-ФЗ, устраняет уязвимости в клиентском документообороте и защищает бизнес от колоссальных штрафов надзорных ведомств.
Автор: Эксперт FindCert
Специалист в области сертификации товаров и услуг
Более 10 лет опыта в сфере сертификации, декларирования и получения разрешительных документов. Помогает бизнесу легально работать на российском рынке.